远端入口与连接
在服务器或集群上准备受限入口,建立业务和资源组,登记连接。
准备远端入口
运枢不会在远端安装任何东西,也不接受浏览器或模型传来的命令。每个连接只能通过远端事先准备好的固定入口操作登记过的服务,所以要先在远端做好下面的准备。入口脚本 entry.py 和白名单示例的取得方式,请联系交付团队。
Linux 服务器
- 放一个受限入口脚本
/opt/yunshu/entry.py,属主为 root,普通用户不可写。它管理已部署的 Docker 容器和 systemd 服务,不接受 shell、SQL、动态命令或任意路径。服务器上需要已安装 Python 3,以及 Docker 或 systemd。 - 建立 root 拥有的服务白名单
/etc/yunshu/targets.json。每一项写明服务别名、资源标识、管理方式(Docker 或 systemd)、实际目标,以及是否允许重启和重载。运枢资源里的「服务别名」必须与白名单的名字逐项匹配,白名单没有的服务不能操作。白名单最多 50 个目标,文件必须由 root 拥有,且不能被组或其他用户写入。 - 建立权限为 0700 的回执目录
/var/lib/yunshu/receipts。它们的所有上层目录同样不能由 SSH 使用者改写。 - 建一个专用的 SSH 账户,并在它的
authorized_keys里把公钥固定到入口:restrict,command="/usr/bin/python3 /opt/yunshu/entry.py" ssh-ed25519 <专用公钥>。不要给这个账户额外的 shell、任意 sudo,或改写脚本和白名单的权限。这个账户需要有读取 Docker 或 systemd 服务状态、并执行重启的权限。 - 日志检索需要入口支持协议 2,配置重载需要协议 3。升级只需替换
entry.py,旧协议的请求继续可用。
Kubernetes 集群
- 建一个专用的 ServiceAccount,只授予登记资源所需的最小权限,不要用集群管理员令牌。权限按能力拆分:
| 能力 | 需要的 RBAC 权限 |
|---|---|
| 读取状态 | 登记名称的 deployments 或 statefulsets 的 get |
| 读取日志 | pods 的 list,pods/log 的 get;Deployment 另需 replicasets 的 list |
| 重启 | 登记名称的 deployments 或 statefulsets 的 patch |
| 扩缩容 | 登记名称的 deployments/scale 的 patch |
| 回滚 | 登记名称的 deployments 的 patch,加 replicasets 的 list |
- 不需要也不应授予 secrets、
pods/exec、pods/attach、RBAC 修改、删除或集群管理权限。只读的部署身份去掉 patch 即可。 - Pod 日志的授权范围是命名空间,不能在 Role 里细到某个 Deployment。请把受管工作负载放进专用的命名空间。运枢会沿 Deployment、ReplicaSet、Pod 的所有权链核对日志归属,这是应用层的过滤,不等于 Kubernetes 原生的 Deployment 级日志隔离。
- 运枢直接用 HTTPS 访问 API Server,用你提供的 CA 和令牌,不读取 kubeconfig,也不运行 kubeconfig 里的 exec 插件。
业务与资源组
入口:「运维(运枢) › 接入管理 › 业务」和「运维(运枢) › 接入管理 › 资源组」。先建业务,再在业务下建资源组。服务器、集群和服务都可以归属到业务和资源组,资源默认继承所在连接的归属,也可以单独指定。
| 字段 | 含义 |
|---|---|
| 业务标识、资源组标识 | 字母或数字开头,可含 _ 和 -,最多 64 个字符。保存后不能改。 |
| 业务名称、资源组名称 | 必填。 |
| 所属业务 | 只在建资源组时出现,必填。 |
| 负责人 / 团队、说明 | 选填,说明最多 500 个字符。 |
已经被资源组、连接或资源使用的业务和资源组不能删除,列表会写明被谁使用。资源组还有三个用处:变更治理里的冻结窗口、维护窗口和规模上限可以按资源组设置;运行手册的一步可以直接指向一个资源组;监控和巡检的目标范围可以按业务、资源组筛选。分组不会扩大任何已有授权。
连接
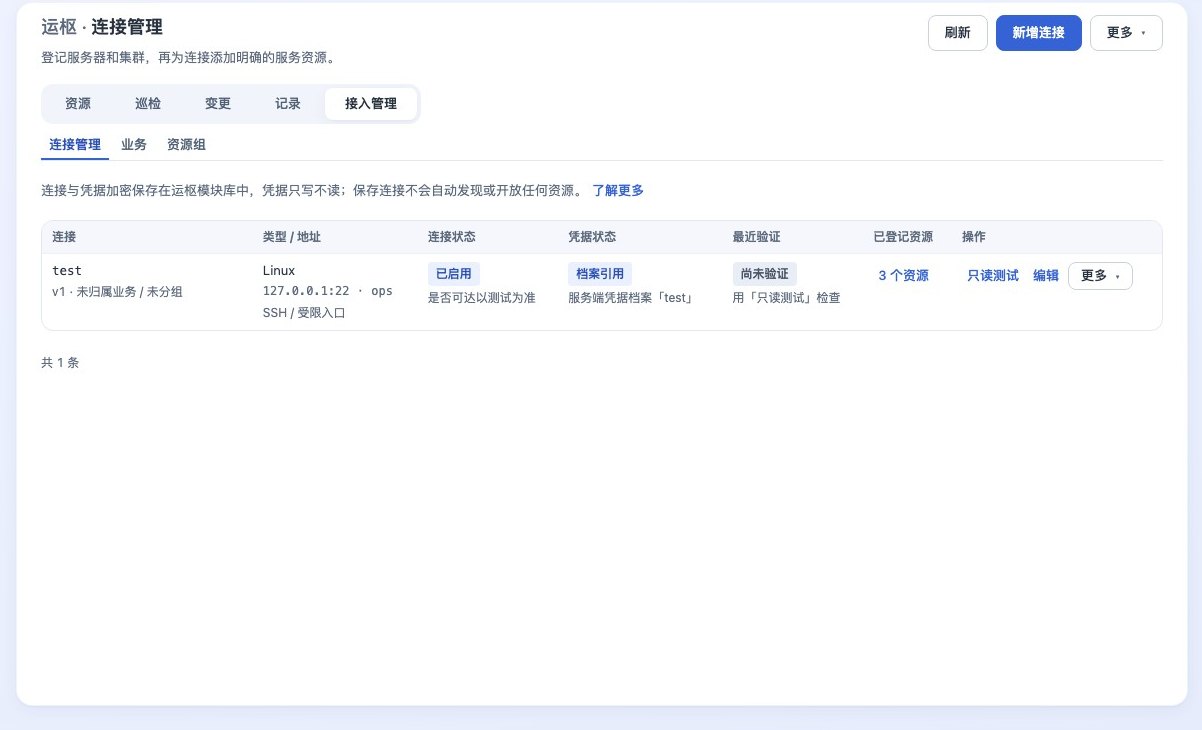
入口:「运维(运枢) › 接入管理 › 连接管理」,点右上角「新增连接」。一个连接对应一台服务器或一个集群。
要填什么
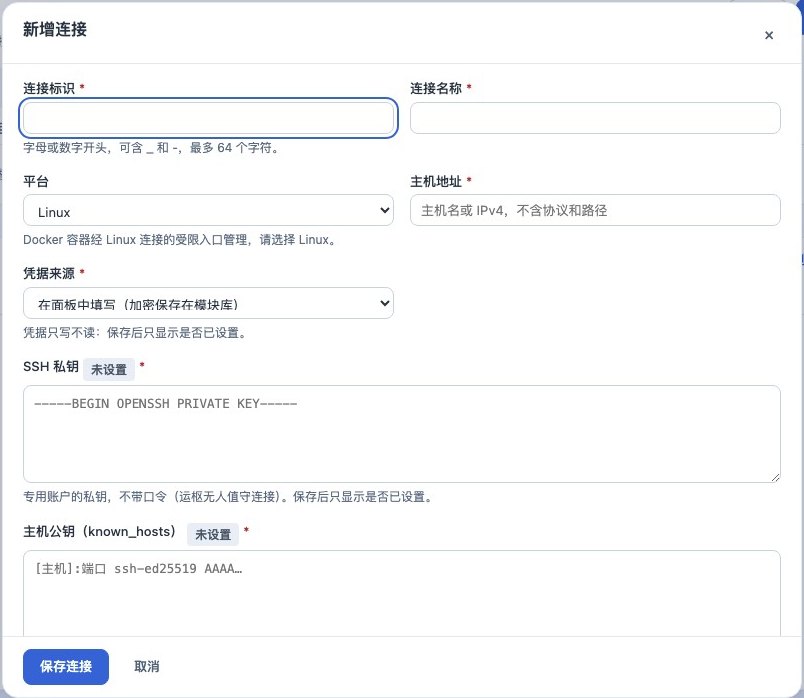
| 字段 | 说明 |
|---|---|
| 连接标识 | 字母或数字开头,可含 _ 和 -,最多 64 个字符。保存后不能改。 |
| 连接名称 | 必填,最多 128 个字符。 |
| 平台 | Linux、Windows Server 或 Kubernetes。保存后不能改。Docker 容器经 Linux 连接的受限入口管理,选 Linux。Windows Server 的情况见「目前的边界」。 |
| 主机地址 | Linux 填主机名或 IPv4,不含协议和路径。Kubernetes 的字段名是「API Server 主机(HTTPS)」。 |
| 凭据来源 | 下拉里有三项:「在面板中填写(加密保存在模块库)」「服务端凭据档案(文件引用)」「保持服务端文件(由 config.json 导入)」。选第一项时,在下面直接填凭据。 |
| SSH 私钥 | Linux 用。专用账户的私钥,不带口令,因为运枢无人值守连接。 |
| 主机公钥(known_hosts) | Linux 用。经可信渠道核对的主机公钥行。运枢强制校验主机身份,不会自动接受未知主机。 |
| CA 证书 | Kubernetes 用。签发 API Server 证书的 CA,PEM 格式,用来校验集群身份。 |
| 访问令牌(Token) | Kubernetes 用。专用服务账户的令牌,不含 Bearer 前缀。 |
| 高级设置:端口、专用 SSH 用户 | 端口默认 SSH 22、Kubernetes 6443。Linux 的专用 SSH 用户默认是 ops,请改成远端准备好的专用账户。Kubernetes 没有用户字段。 |
| 高级设置:所属业务、资源组 | 选填,下面登记的资源默认继承。 |
凭据只写不读
凭据由运枢按部署的算法套件加密保存,保存后界面只显示每一项「已设置」或「未设置」,不会把值再返回浏览器,日志和错误信息里也不会出现。编辑已有连接时,留空的项保持原值,填写的项替换原值。凭据不能清空。
改动连接的任何设置(包括名称和更换凭据)都会生成新版本,此前冻结的计划随之失效,需要重新生成。没有任何改动的重复保存不受影响。
只读测试
连接下登记了资源后,连接列表里才会出现可用的「只读测试」。测试依次检查网络可达性、服务端身份与认证、远端驱动,再逐个检查登记的资源和授权。结果是「通过」「部分通过」或「未通过」,对话框里列出每一阶段和每个资源的结果。
- 测试是只读的:只做读取,不会重启或修改任何服务。连接测试通过不等于变更已经验收,变更要用一次真实的计划来验证。
- Linux 连接的「远端驱动」阶段会报告入口的协议版本,可以据此判断日志检索和重载能不能用。
- Kubernetes 连接会对每个资源逐项检查当前令牌的权限,并按能力列出缺少的 RBAC 权限。
- 更换凭据或地址后,建议再测一次。
停用、编辑与移除
每行有「只读测试」和「编辑」,「更多」菜单里有「查看关联资源」「停用连接」和「移除连接」,没有资源的连接还有「登记资源」。停用后,这个连接下所有资源的状态读取、日志、巡检、测试和变更计划都会被拒绝,已冻结的计划失效。资源、授权和历史保留,可以随时重新启用。有进行中或结果不明的任务时不能停用。连接或资源只要还有进行中或结果不明的任务(资源被锁),保存任何编辑都会被拒绝,提示先核验或人工释放。有关联资源的连接不能移除,没有资源的连接可以移除,同时删除它的加密凭据。